- Расследование кибербезопасности китайских электромобилей показало, сколько данных они собирают.
- Одному хакеру без особого труда удалось получить контроль над BYD, отслеживать его и получать доступ к большинству функций.
- Доклад поднимает вопросы конфиденциальности данных и безопасности автомобилей для австралийцев.
Австралийский документальный фильм привлек внимание к рискам кибербезопасности, которые сопровождают рост популярности китайских электромобилей. В центре внимания оказались не только возможности машин, но и объем данных, которые они способны собирать о состоянии автомобиля и, возможно, о его владельцах.
Что показало расследование
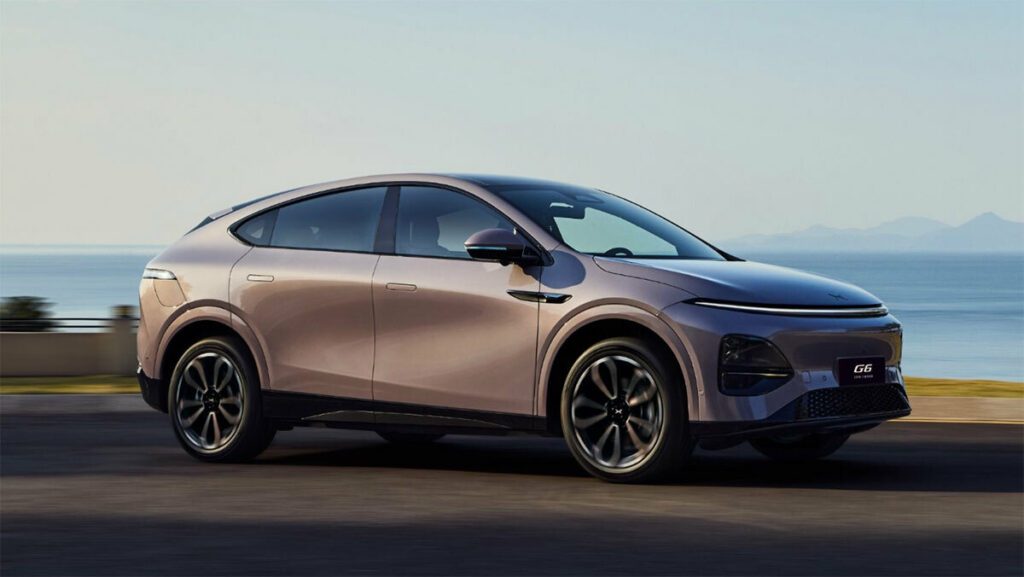
Основной акцент в материале сделан на двух китайских брендах электромобилей — Xpeng и BYD. В случае Xpeng неназванный сотрудник компании, как сообщается, отслеживал G6, предоставленный ABC News, и получал доступ к данным о местоположении, скорости, занятости сидений, угле поворота руля и другой информации об автомобиле. По данным репортажа, эти сведения были доступны компании в Китае.
История поднимает и более широкий вопрос: что происходит с конфиденциальными данными, если они передаются за рубеж. Опасения усиливаются, когда такие автомобили покупают государственные чиновники.
Австралийская организация безопасности и разведки предупредила министров и госслужащих не вести в автомобилях конфиденциальные разговоры и не подключать рабочие устройства к автомобильным системам. При этом рекомендаций о том, какие именно машины чиновники могут или не могут покупать, не выпускалось. Министр торговли Австралии Дон Фаррелл владеет BYD Shark 6, а министр по вопросам изменения климата и энергетики Крис Боуэн ездит на Xpeng G6.
Что удалось показать хакеру
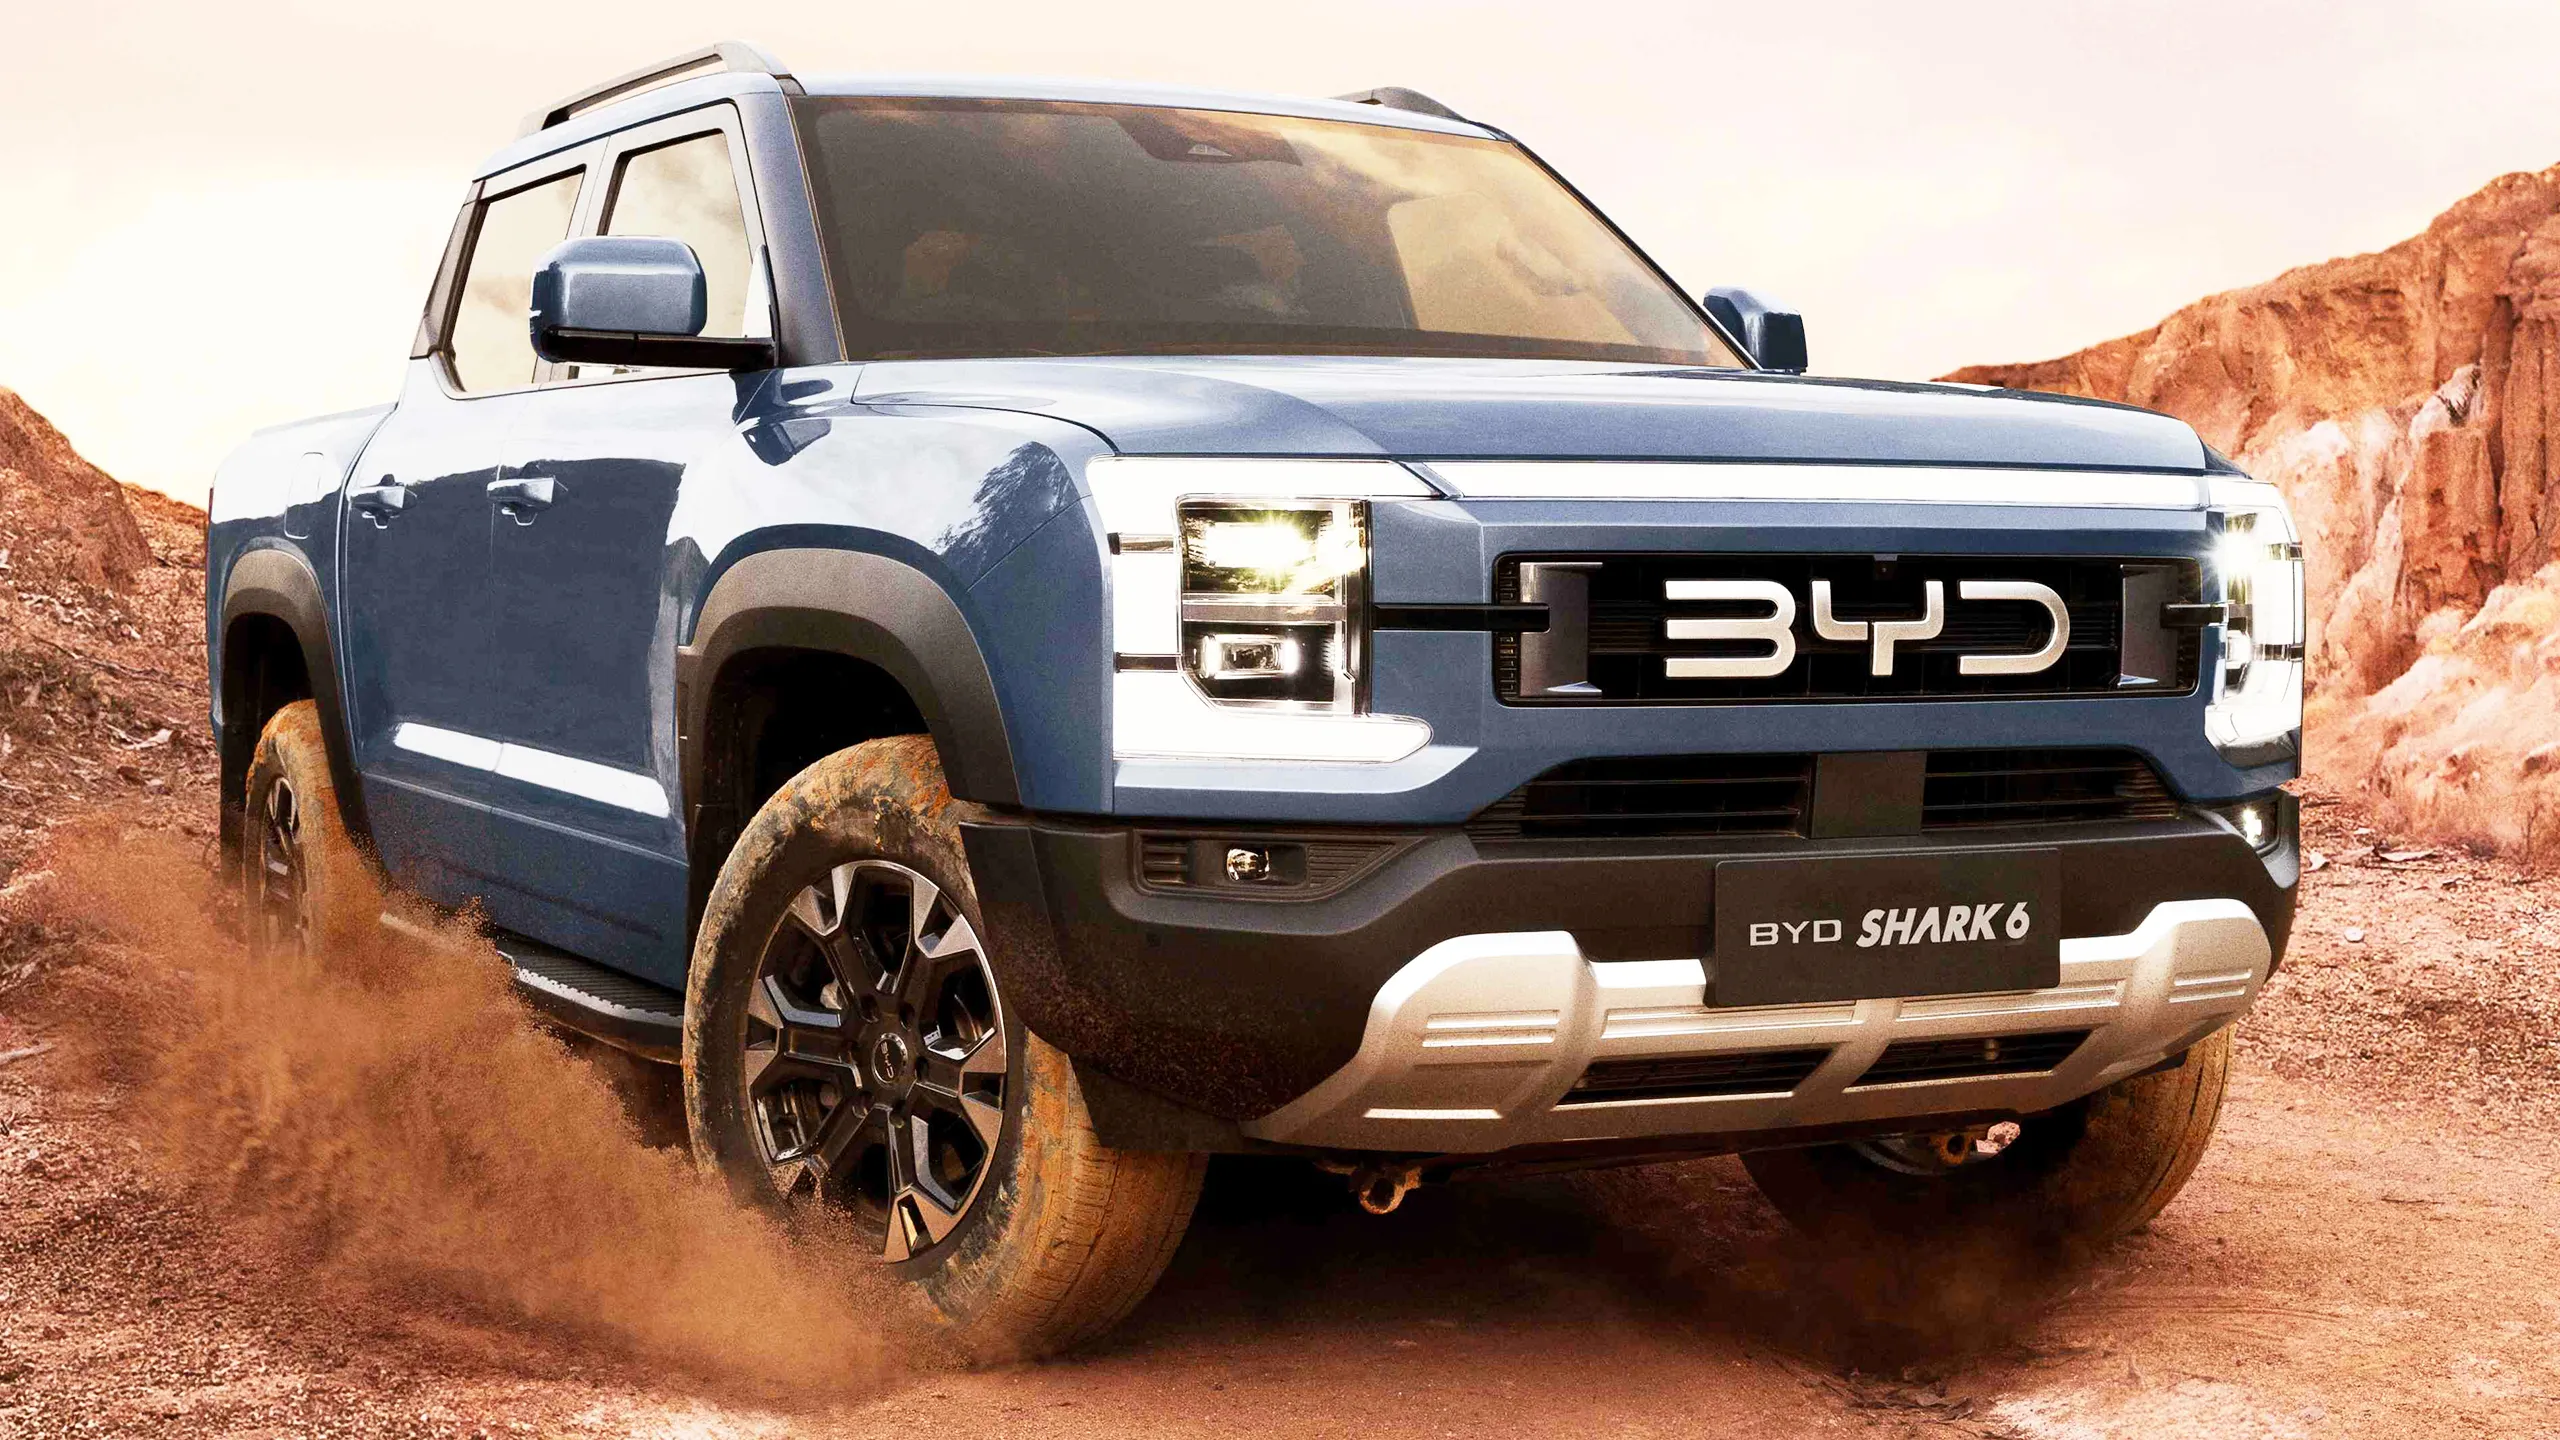
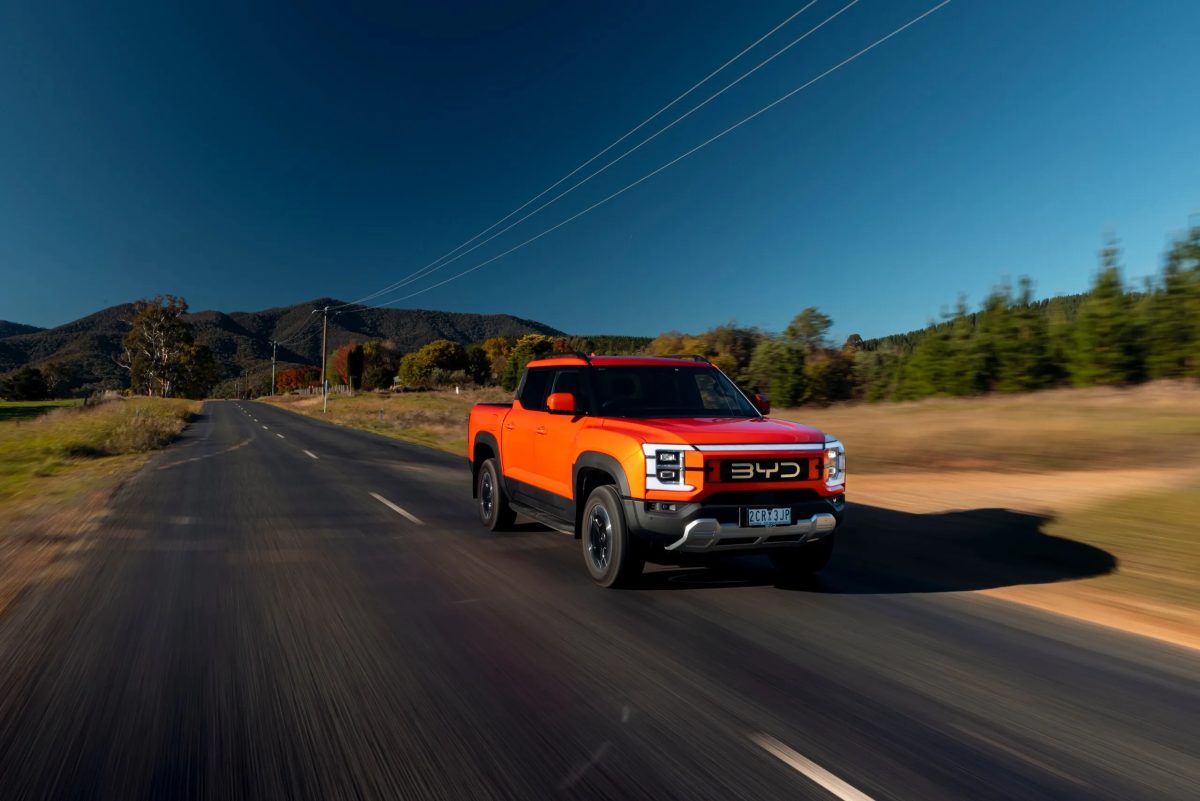
Репортаж ABC пошел дальше и показал, что может сделать хакер при наличии времени и доступа. Специалист по кибербезопасности автомобилей Дэн Хрешчук получил для изучения пикап BYD Shark 6.
За двухнедельный период он выявил уязвимость и получил доступ к системам автомобиля, преодолев, по его словам, минимальные препятствия.
«Доступ, которым мы воспользовались, не требовал даже пароля», — сказал он.
Хрешчук продемонстрировал, что может запереть водителя в машине, включить музыку на полную громкость, а также активировать дворники и свет во время движения. Это не только мешает, но и потенциально опасно. Еще более тревожной оказалась возможность доступа к внутренним микрофонам автомобиля.
Как сообщается, он смог подслушивать потенциально конфиденциальные разговоры и записывать голос журналиста, а затем встроить команду пробуждения iPhone так, чтобы она воспроизводилась через динамики Shark.
После активации «Привет, Siri» хакер мог отдавать голосовые команды через автомобиль, а тот, в свою очередь, заставлял телефон раскрывать личные данные. В результате, как сообщается, были получены дата рождения пользователя, номер телефона и контакты из телефонной книги, включая номер премьер-министра Австралии.
Стоит ли беспокоиться
Некоторые правительства уже отреагировали на эти опасения: Великобритания и Польша ограничили доступ китайских автомобилей к ряду объектов с повышенными требованиями безопасности. Тем не менее публичных доказательств того, что китайское государство поручало автопроизводителям заниматься шпионажем, нет.
Британские парламентарии, однако, отмечали, что китайское законодательство может предоставлять правительству законные права на доступ к данным, собираемым камерами, датчиками и радарными системами в автомобилях, созданных на базе китайских технологий.
При этом проблема сбора и защиты данных в современных автомобилях не ограничивается китайскими брендами.
Исследование Mozilla 2023 года показало, что все 25 автомобильных брендов, которые оно изучило, получили предупреждение Privacy Not Included из-за слабой защиты данных потребителей. Два бренда — Nissan и Kia — были отдельно отмечены за особенно навязчивый сбор информации: как сообщается, они отслеживали «сексуальную активность» водителей и «сексуальную жизнь» владельцев соответственно, а многие марки продавали собранные данные третьим сторонам.
Также сообщалось о многочисленных случаях, когда хакеры якобы получали доступ к автомобилям разных производителей, включая инциденты с Tesla и атаки на автомобили Kia и Subaru. В эпоху, когда устройства — большие и маленькие — собирают все больше пользовательских данных, автомобилям, возможно, пора уделять гораздо больше внимания вопросам безопасности и конфиденциальности.
Хотя такие страны, как Польша, ограничили использование китайских автомобилей в чувствительных местах, по-прежнему нет публичных доказательств того, что Китай приказал своим автопроизводителям шпионить за другими странами. Британские парламентарии, однако, указывали, что китайское законодательство может предоставлять властям доступ к данным, собираемым автомобильными камерами, датчиками и радарными системами, созданными на базе китайских технологий.
Исследование Mozilla показало, что несколько производителей, включая Nissan и Kia, собирали крайне личную информацию, а 84 процента опрошенных брендов продавали собранные данные третьим сторонам.
Случаи с Tesla, Kia и Subaru — среди прочих — показывают, что такие уязвимости характерны для всей отрасли. Учитывая, сколько данных собирают современные автомобили, более пристальное внимание к практике автопроизводителей в сфере безопасности и конфиденциальности выглядит оправданным.
*Материал подготовлен в формате обзора по публикации. Все права на оригинал — у правообладателя. Источник: www.carscoops.com.